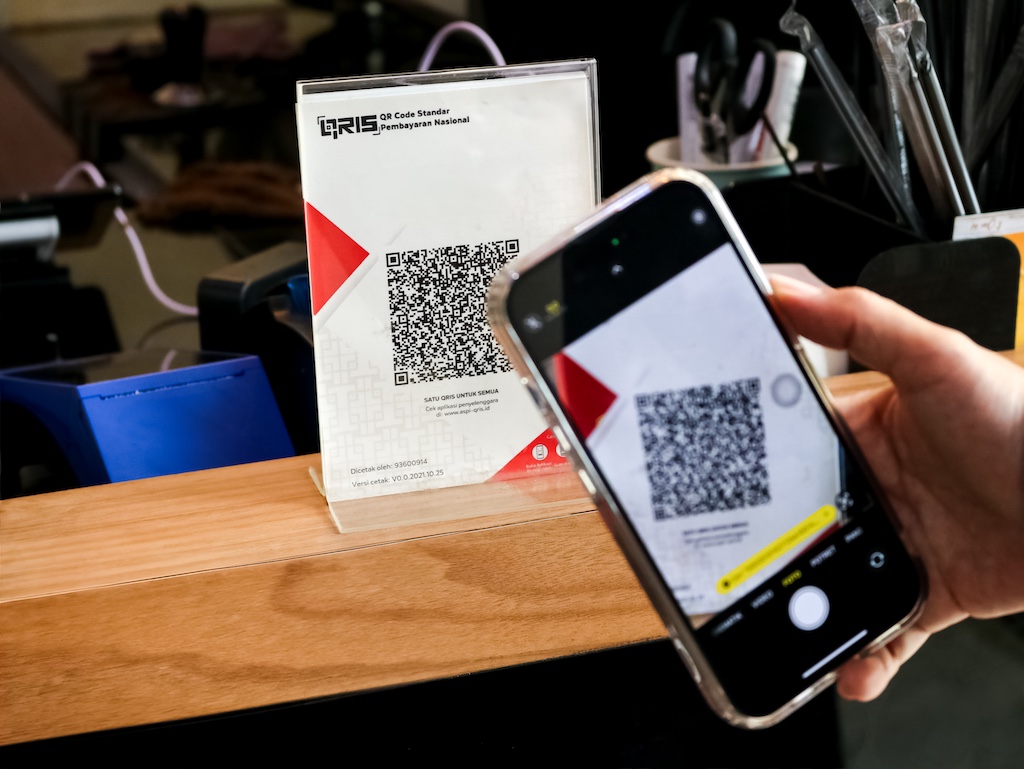
Hampir setiap warung dan kedai kopi sekarang punya stiker QRIS di kasir. Data Bank Indonesia mencatat, hingga Juni 2026 pengguna QRIS sudah menembus 65,77 juta orang dengan 44,86 juta merchant — 96,68 persennya UMKM. Sayangnya, kemudahan itu juga dimanfaatkan penjahat: modus quishing alias penipuan lewat kode QR makin marak di 2026. Berikut 7 cara aman bayar pakai QRIS agar saldo Anda tidak raib.

Modus yang paling sering dilaporkan adalah stiker QR palsu. Pelaku menempelkan kode QR miliknya tepat di atas QR resmi merchant. Sekali Anda scan dan memasukkan PIN tanpa memeriksa nama merchant, uang yang seharusnya masuk kasir malah belok ke rekening pelaku. Modus lain — QR pembayaran dikirim lewat chat atau SMS, situs phishing dengan ejaan domain mirip, hingga bukti transfer palsu hasil editan screenshot — dibahas satu per satu dalam daftar 7 modus penipuan QRIS ini. Pola penipuan digital seperti ini makin canggih — baca juga bagaimana AI di ponsel kini bisa membantu mendeteksi SMS penipuan.
7 Cara Aman Bayar Pakai QRIS
1. Raba dan periksa fisik stiker QR sebelum scan
QRIS resmi biasanya menyatu rapi dengan meja atau media cetaknya. Menurut panduan keamanan GoPay, waspadai stiker yang terasa menonjol, menggelembung, pinggirnya mengelupas, atau teksturnya berbeda dari permukaan di sekitarnya — itu tanda ada lapisan QR lain yang ditumpuk di atasnya. Kalau terlihat janggal, tanyakan langsung ke kasir.
2. Cek nama merchant dan nominal di layar sebelum konfirmasi
Setelah scan, aplikasi selalu menampilkan nama penerima. Pastikan nama merchant sesuai dengan nama toko tempat Anda bertransaksi. Kalau namanya asing atau berbeda, jangan masukkan PIN — batalkan dan konfirmasi ke kasir. Pada QRIS dinamis (QR tampil di layar EDC), nominal biasanya sudah terisi otomatis; pastikan angkanya tepat.

3. Jangan pernah scan QR dari chat, SMS, atau email
QR pembayaran resmi hanya untuk transaksi tatap muka. QR yang dikirim lewat WhatsApp, SMS, atau email dengan dalih "verifikasi" atau "pembaruan sistem" hampir pasti jebakan. Halaman QRIS resmi juga tidak pernah meminta KTP, password, atau kode OTP — permintaan semacam itu adalah indikasi kuat phishing.
4. Tolak permintaan unduh aplikasi atau file dari QR
Tidak ada merchant resmi yang meminta Anda mengunduh aplikasi aneh hanya untuk melihat menu atau membayar tagihan. File tersebut biasanya berisi malware yang bisa mencuri kredensial login, data kartu, bahkan mengambil alih akun penting Anda.
5. Aktifkan PIN kuat, biometrik, dan 2FA
Pasang PIN yang tidak mudah ditebak, aktifkan verifikasi sidik jari atau Face ID, serta nyalakan otentikasi dua langkah (2FA) di dompet digital dan mobile banking Anda. Mode pembayaran baru seperti QRIS Tap berbasis NFC juga tetap aman selama Anda memeriksa nominal dan nama merchant di layar sebelum konfirmasi.
6. Rutin cek mutasi dan simpan bukti transaksi
Luangkan waktu memeriksa riwayat transaksi secara berkala. Simpan bukti pembayaran untuk keperluan komplain. Kalau menemukan transaksi yang tidak Anda kenali, segera laporkan ke aplikasi dompet digital atau bank Anda.
7. Laporkan kejanggalan ke merchant dan otoritas
Menemukan stiker QR yang mencurigakan? Laporkan ke pihak restoran agar segera ditindak. Jika Anda menjadi korban, Anda bisa melapor ke BI Contact Center 131 atau OJK 157, serta ke aplikasi dompet digital untuk membuka sengketa.
Fakta: Sistem QRIS Sendiri Tidak Bobol
Perlu diluruskan: yang dimanipulasi penjahat adalah lapisan terluar — stiker fisik, tautan phishing, atau aplikasi pengguna. Infrastruktur QRIS Bank Indonesia dan penyelenggara jasa pembayaran diaudit dengan standar keamanan internasional. Jadi pencegahan paling efektif justru ada di tangan Anda: cek sebelum bayar, bukan setelah uang hilang.
Kebijakan MDR QRIS 0% Sejak 1 Oktober 2026
Sekadar informasi, Bank Indonesia memperluas pembebasan Merchant Discount Rate (MDR) QRIS 0 persen mulai 1 Oktober 2026. Transaksi hingga Rp100.000 bebas biaya MDR untuk semua kategori merchant, sedangkan merchant usaha mikro bebas MDR hingga Rp500.000. Tarif di atas batas tersebut: 0,3 persen untuk usaha mikro dan 0,7 persen untuk usaha kecil, menengah, dan besar. Biaya MDR ini ditanggung merchant dan tidak boleh dibebankan ke pembeli.
FAQ
Apa itu quishing?
Quishing adalah penipuan yang memalsukan kode QR pembayaran — misalnya menempel QR pelaku di atas QR merchant asli — agar dana korban terkirim ke rekening penipu.
Bagaimana membedakan QRIS asli dan palsu?
Cek fisik stikernya (tidak menonjol atau bertumpuk), pastikan nama merchant di layar aplikasi sesuai nama toko, dan pastikan URL tidak mengandung ejaan aneh.
Apakah aman bayar QRIS pakai HP orang lain?
Sangat tidak disarankan. Gunakan aplikasi pembayaran resmi di perangkat Anda sendiri, dan jangan pernah memasukkan PIN atau OTP di perangkat yang tidak Anda kenal.
Berapa limit transaksi QRIS?
Maksimal Rp10 juta per satu kali transaksi menurut ketentuan Bank Indonesia; penyedia jasa pembayaran bisa menetapkan batas harian atau bulanan tambahan.
Uang sudah terkirim ke QR palsu, apa yang bisa dilakukan?
Segera lapor ke aplikasi dompet digital atau bank untuk membuka sengketa, lalu ke BI 131 atau OJK 157. Untuk kasus besar atau berulang, laporkan ke Patroli Siber Polri.
Sumber: Panduan keamanan QRIS di blog resmi GoPay (gopay.co.id, 29 September 2026); "Macam-Macam Penipuan QRIS: 7 Modus & Cara Hindari (2026)" di ezeelink.co.id; pemberitaan kebijakan MDR QRIS 0% (chatnews.id, 2 Oktober 2026) merujuk pengumuman Bank Indonesia. Tanggal akses: 21 Oktober 2026.